
Κυβερνοεπιθέσεις στα ψυγεία: Ποια απειλή αντιμετωπίζουν τα ελληνικά σούπερ μάρκετ


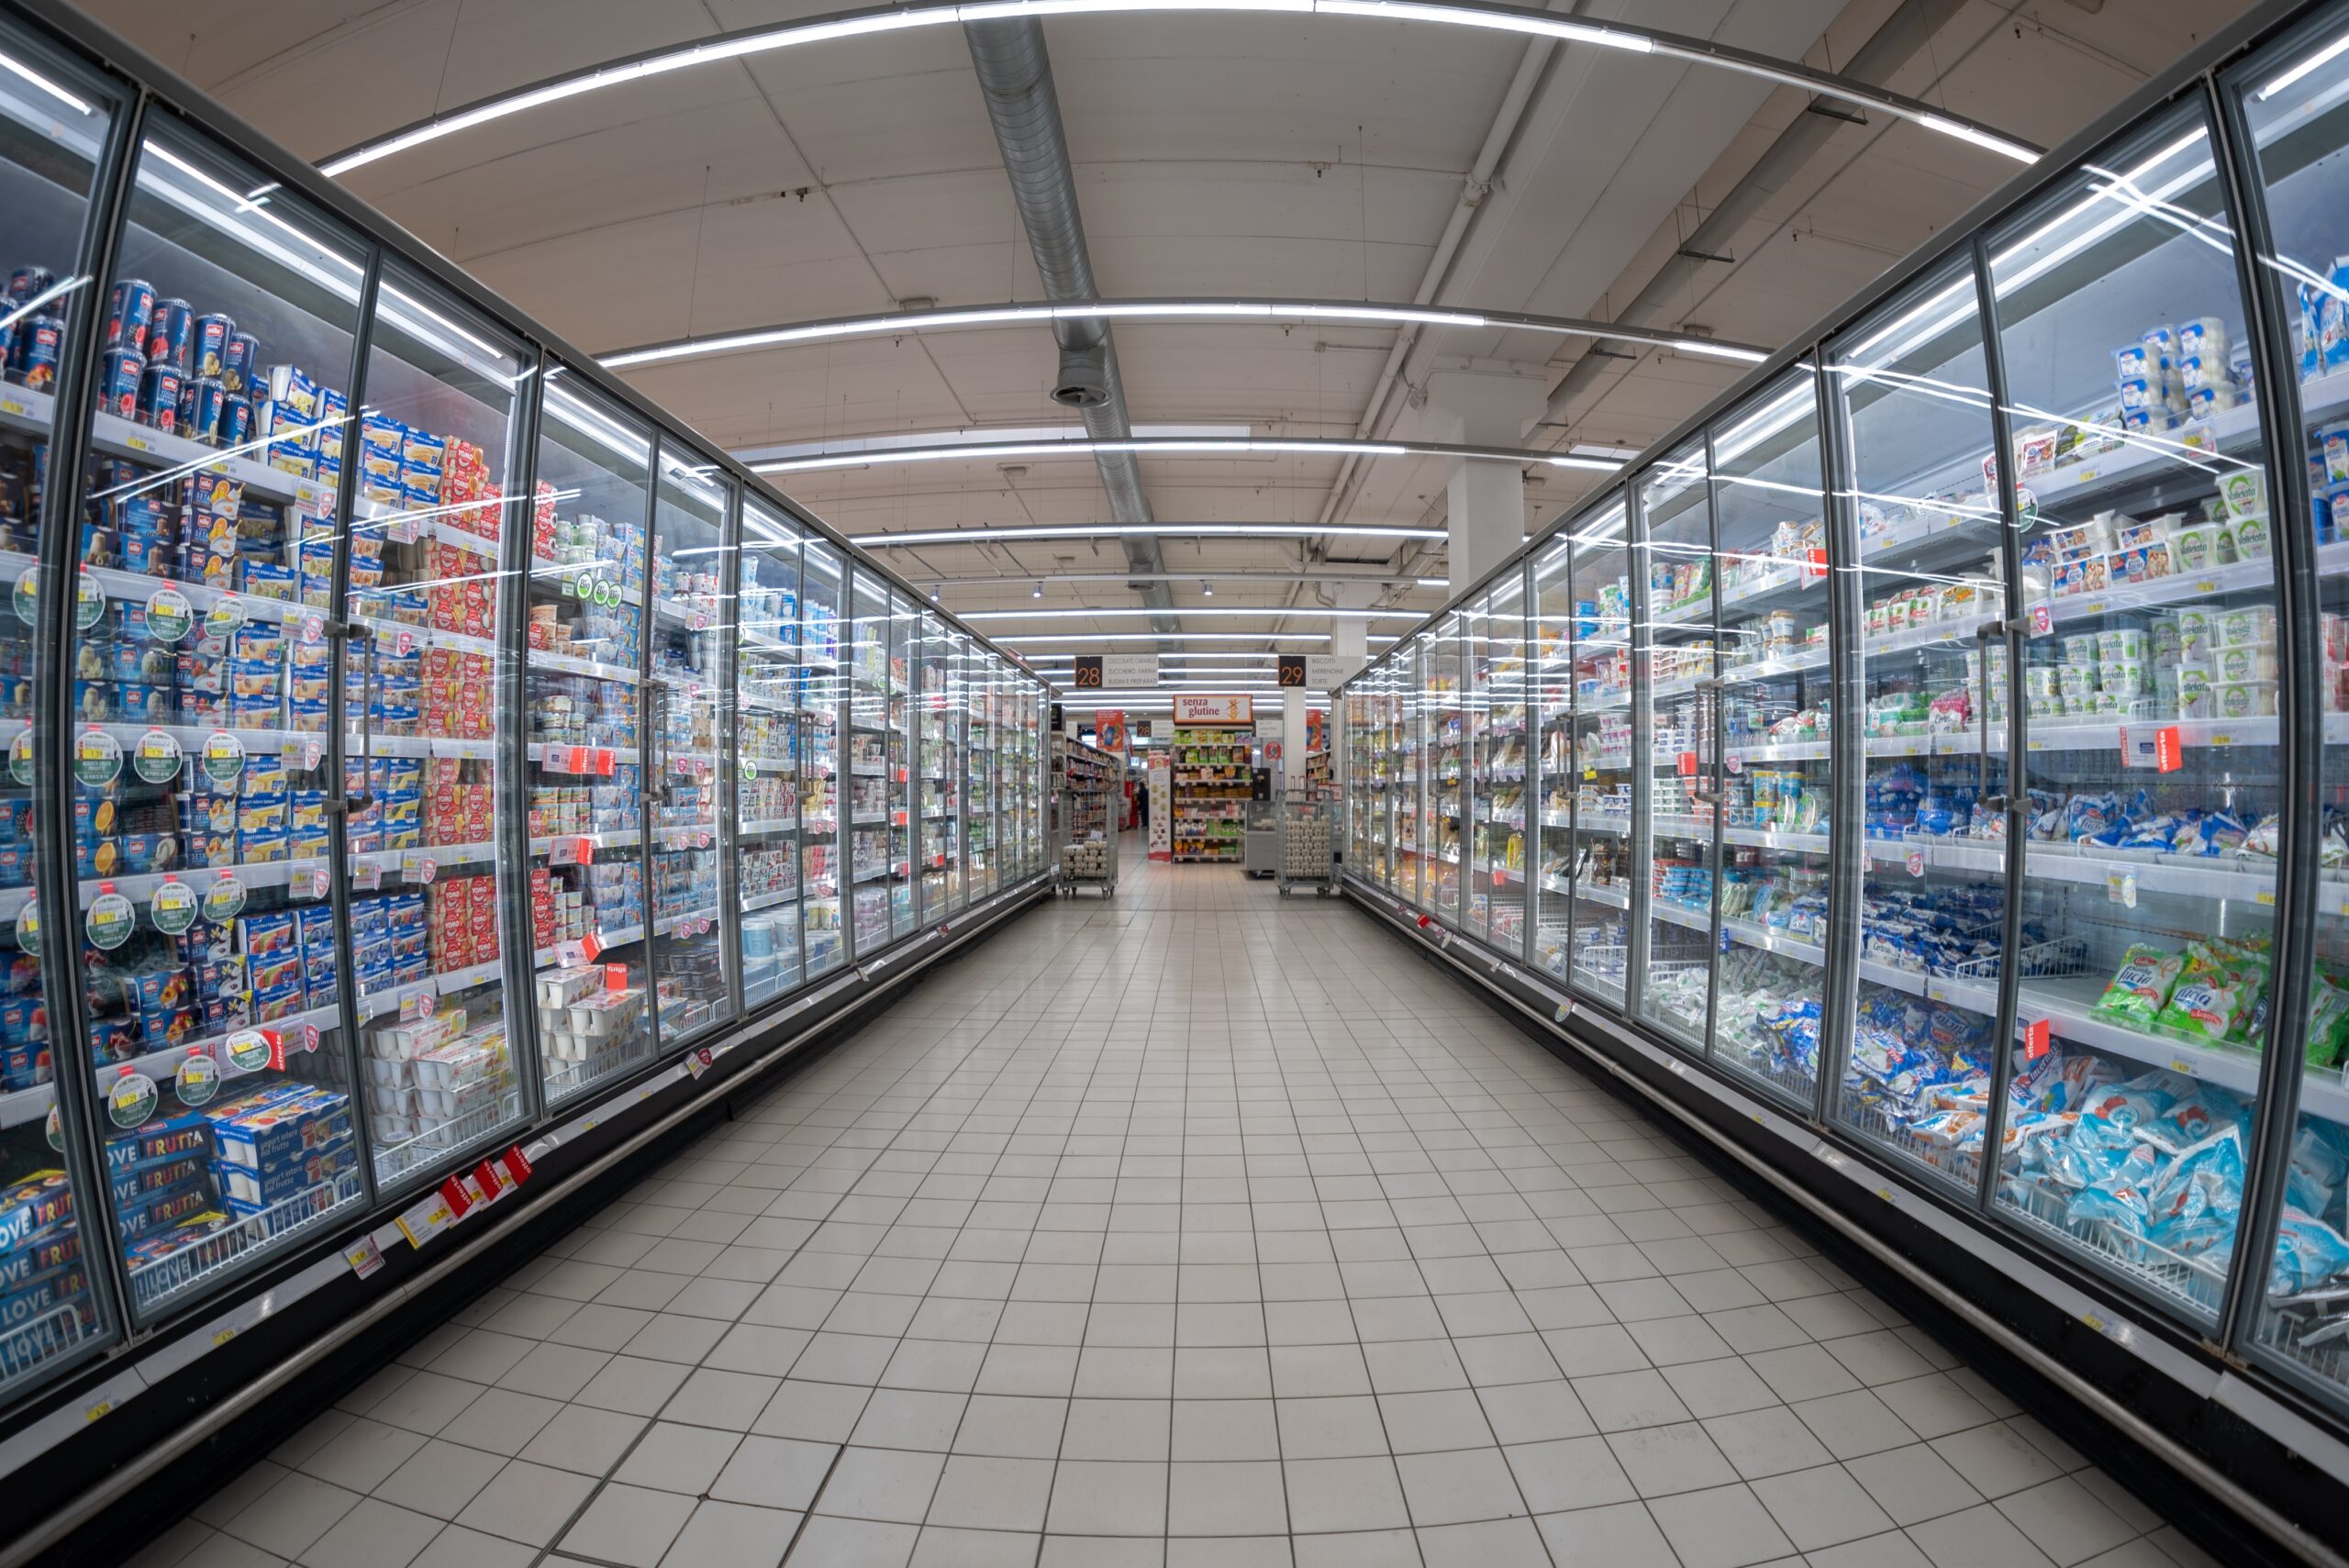

Μια νέα μορφή κυβερνοαπειλής, που μπορεί να προκαλέσει σημαντικές οικονομικές απώλειες χωρίς να στοχεύει τραπεζικούς λογαριασμούς ή προσωπικά δεδομένα, αναδεικνύεται σε πρόκληση για τον ευρωπαϊκό κλάδο των σούπερ μάρκετ. Στο επίκεντρο βρίσκονται τα συστήματα που διαχειρίζονται την ψύξη των τροφίμων, καθώς η παραβίασή τους μπορεί να οδηγήσει σε αλλοίωση εμπορευμάτων, καταστροφή εξοπλισμού και διακοπή της λειτουργίας καταστημάτων.
Σύμφωνα με επιστολή της Εθνικής Αρχής Κυβερνοασφάλειας προς την Ένωση Σούπερ Μάρκετ Ελλάδας, με ημερομηνία 3 Νοεμβρίου, στη χώρα έχουν εντοπιστεί περισσότερα από 300 συστήματα ελέγχου ψύξης που είναι προσβάσιμα μέσω του διαδικτύου.
Πρόκειται για ηλεκτρονικές μονάδες που ρυθμίζουν τη θερμοκρασία, τους κύκλους απόψυξης και τη λειτουργία ψυγείων και καταψυκτών. Η δυνατότητα απομακρυσμένης διαχείρισής τους διευκολύνει τη συντήρηση των εγκαταστάσεων, μπορεί όμως να αποτελέσει δίοδο για κακόβουλες παρεμβάσεις όταν δεν εφαρμόζονται επαρκή μέτρα ασφαλείας.
Από τη Γαλλία στη Βόρεια Ευρώπη
Η κινητοποίηση των ελληνικών αρχών ακολουθεί δύο διαδοχικά κύματα επιθέσεων σε ευρωπαϊκά καταστήματα. Το πρώτο καταγράφηκε τη νύχτα της 11ης προς τη 12η Οκτωβρίου στη Γαλλία, με περίπου 700 σούπερ μάρκετ να επηρεάζονται. Σύμφωνα με την έκθεση «Setpoint 50°C» της εταιρείας κυβερνοασφάλειας CyberPax, μεταξύ των επιχειρήσεων που αντιμετώπισαν προβλήματα περιλαμβάνονταν οι Intermarché, Netto, Carrefour, Coopérative U, Monoprix και Leclerc.
Ακολούθησαν νέα περιστατικά την 1η και 2α Νοεμβρίου. Η Εθνική Αρχή Κυβερνοασφάλειας αναφέρει ότι περισσότερα από 100 καταστήματα επηρεάστηκαν στο Βέλγιο, στο Λουξεμβούργο, στη Σουηδία, στην Ιρλανδία και στην Εσθονία. Οι επιθέσεις αναδεικνύουν μια ιδιαίτερη αδυναμία των επιχειρήσεων τροφίμων: την εξάρτησή τους από τη συνεχή και αδιάλειπτη λειτουργία των ψυκτικών εγκαταστάσεων.
Στα περιστατικά που εξετάζει η CyberPax, οι επιτιθέμενοι φέρονται να άλλαξαν εξ αποστάσεως τις ρυθμίσεις των συστημάτων ψύξης, προκαλώντας παρατεταμένη απόψυξη και αυξάνοντας τη θερμοκρασία-στόχο έως τους 50 βαθμούς Κελσίου.
Η παρέμβαση αυτή μπορεί να έχει σοβαρές συνέπειες, ιδιαίτερα όταν πραγματοποιείται κατά τη διάρκεια της νύχτας και δεν εντοπίζεται εγκαίρως. Τα προϊόντα που απαιτούν συγκεκριμένες συνθήκες συντήρησης ενδέχεται να καταστούν ακατάλληλα προς πώληση, ενώ σε ορισμένες περιπτώσεις έχουν αναφερθεί και ζημιές στον εξοπλισμό.
Το οικονομικό αποτύπωμα είναι ενδεικτικό της σοβαρότητας του κινδύνου. Η CyberPax καταγράφει εκτιμήσεις για απώλειες δεκάδων εκατομμυρίων ευρώ στη γαλλική Intermarché, ενώ σε κατάστημα Leclerc στην Αλσατία οι ζημιές αποτιμήθηκαν σε 220.000 ευρώ. Στο Βέλγιο, επιχείρηση κρέατος φέρεται να έχασε εμπορεύματα αξίας 15.000 ευρώ μετά την άνοδο της θερμοκρασίας ψυκτικού θαλάμου.
Η ελληνική έκθεση και το πρόβλημα του εξοπλισμού
Η Εθνική Αρχή Κυβερνοασφάλειας εντοπίζει στην Ελλάδα περισσότερα από 300 εκτεθειμένα συστήματα, μεταξύ των οποίων ελεγκτές των κατασκευαστών Danfoss, Copeland/Dixell και Carel. Ο αριθμός αφορά συστήματα και όχι κατ’ ανάγκη ισάριθμα καταστήματα. Επίσης, η διαδικτυακή έκθεση δεν αποδεικνύει ότι κάποιος έχει αποκτήσει παράνομη πρόσβαση σε αυτά.
Ιδιαίτερη ανησυχία προκαλεί η χρήση παλαιότερων συσκευών που έχουν σταματήσει να υποστηρίζονται από τους κατασκευαστές τους. Όπως αναφέρεται στην επιστολή της ελληνικής Αρχής, η Danfoss έχει επιβεβαιώσει ότι προϊόντα της εμπλέκονται στα πρόσφατα ευρωπαϊκά περιστατικά, ενώ αρκετά από τα συστήματα που επηρεάστηκαν δεν λάμβαναν πλέον ενημερώσεις ασφαλείας.
Το εύρος του προβλήματος αποτυπώνεται και σε έρευνα που παραθέτει η CyberPax. Στις 12 Οκτωβρίου είχαν εντοπιστεί διεθνώς 2.752 κονσόλες Danfoss προσβάσιμες μέσω διαδικτύου, με τις 1.590 να βρίσκονται στη Γαλλία. Τα ευρήματα αυτά αφορούν την έκθεση των συσκευών και όχι επιβεβαιωμένες παραβιάσεις.
Όπως επισημαίνει η CyberPax, οι επιχειρήσεις χρειάζεται να εξετάσουν κατά πόσο τα συμβόλαιά τους καλύπτουν την απώλεια εμπορευμάτων ή τη φυσική ζημιά που προκαλείται από κυβερνοεπίθεση, ιδίως όταν ο εξοπλισμός δεν διαθέτει πλέον τεχνική υποστήριξη.
Στην επιστολή της προς την Ένωση Σούπερ Μάρκετ Ελλάδας, η Εθνική Αρχή Κυβερνοασφάλειας ζητά την άμεση αποσύνδεση των ελεγκτών από το δημόσιο διαδίκτυο και τη χρήση ασφαλών συνδέσεων VPN με πολυπαραγοντική αυθεντικοποίηση για την απομακρυσμένη πρόσβαση. Συνιστά επίσης αλλαγή των προεπιλεγμένων κωδικών, ενημέρωση του λογισμικού και αντικατάσταση των συσκευών που δεν υποστηρίζονται πλέον.
ΔΙΑΒΑΣΤΕ ΠΕΡΙΣΣΟΤΕΡΕΣ ΕΙΔΗΣΕΙΣ:
- Ιστορικό «μπλε κύμα» στις ενδιάμεσες εκλογές των ΗΠΑ: Η πρώτη αντίδραση Τραμπ
- Τι σημαίνει για την Ελλάδα η νέα ημέρα στην αμερικανική πολιτική σκηνή
- Ακρίβεια: Τα νοικοκυριά περιορίζουν αγορές και περιμένουν δυσκολότερες μέρες
- Οι 20 αλλαγές στην αγορά ρεύματος: Τι κερδίζουν νοικοκυριά και επιχειρήσεις
