
Πόσο κοστίζουν οι κυβερνοεπιθέσεις στα σούπερ μάρκετ



Η κυβερνοεπίθεση που δέχθηκε τις προηγούμενες εβδομάδες θα της στερήσει έως 250 εκατ. ευρώ από τις πωλήσεις του τέταρτου τριμήνου. Αυτό έκανε γνωστό νωρίτερα το πρωί της Τετάρτης η Ahold Delhaize, η οποία αναθεωρεί προς τα κάτω τις προβλέψεις της για το 2026, παρά την αύξηση των εσόδων και την ανθεκτικότητα της λειτουργικής κερδοφορίας της στο τρίτο τρίμηνο.
Ο πολυεθνικός όμιλος σούπερ μάρκετ, που είναι ο μητρικός όμιλος της ΑΒ Βασιλόπουλος, ανακοίνωσε πωλήσεις 23,1 δισ. ευρώ, αυξημένες κατά 1,9% σε σταθερές συναλλαγματικές ισοτιμίες και 2,6% σε πραγματικές ισοτιμίες. Το υποκείμενο λειτουργικό περιθώριο διαμορφώθηκε στο 4,1%, μειωμένο κατά 0,1 ποσοστιαία μονάδα, ενώ τα λειτουργικά κέρδη βάσει IFRS ανήλθαν σε 976 εκατ. ευρώ.
Η κυβερνοεπίθεση σημειώθηκε τον Οκτώβριο και επηρέασε κυρίως τις ηλεκτρονικές δραστηριότητες στις ΗΠΑ και στις χώρες της Μπενελούξ και τις λειτουργίες εφοδιαστικής αλυσίδας στην τελευταία. Για την προστασία των συστημάτων του, ο όμιλος προχώρησε σε προσωρινή απενεργοποίηση μέρους των πληροφοριακών υποδομών του.
Σύμφωνα με τις εκτιμήσεις της διοίκησης, οι επιπτώσεις θα περιορίσουν τις πωλήσεις του τέταρτου τριμήνου κατά 200-250 εκατ. ευρώ και τα λειτουργικά κέρδη κατά 75-100 εκατ. ευρώ. Το μεγαλύτερο μέρος της αναστάτωσης περιορίστηκε μέσα σε δύο εβδομάδες, ωστόσο οι εργασίες πλήρους αποκατάστασης συνεχίζονται.
Η εξέλιξη οδήγησε σε αναθεώρηση των ετήσιων στόχων. Η Ahold Delhaize αναμένει πλέον αύξηση των προσαρμοσμένων κερδών ανά μετοχή με χαμηλό μονοψήφιο ρυθμό, αντί μεσαίου έως υψηλού μονοψήφιου προηγουμένως. Οι ελεύθερες ταμειακές ροές εκτιμώνται σε περίπου 2,1 δισ. ευρώ, από τουλάχιστον 2,3 δισ. ευρώ, με την υποχώρηση να συνδέεται και με νέους κανόνες πληρωμών προμηθευτών στη Σερβία.
Στην Ευρώπη, οι πωλήσεις αυξήθηκαν κατά 3,1% σε σταθερές ισοτιμίες, στα 9,8 δισ. ευρώ, με τις συγκρίσιμες πωλήσεις να ενισχύονται κατά 2,1%. Αντίθετα, στις ΗΠΑ, όπου ο τζίρος έφτασε τα 13,3 δισ. ευρώ, η αύξηση των συγκρίσιμων πωλήσεων περιορίστηκε στο 0,5%, υπό την πίεση της μείωσης των επιδομάτων SNAP, της αποκλιμάκωσης των τιμών των αυγών και των αλλαγών στις τιμές φαρμάκων.
Οι ηλεκτρονικές πωλήσεις του ομίλου αυξήθηκαν κατά 8,2%, με την αμερικανική αγορά να καταγράφει άνοδο 14,2%. Παρά την αναθεώρηση των προβλέψεων, η διοίκηση ανακοίνωσε ότι θα προχωρήσει σε νέο πρόγραμμα επαναγοράς μετοχών ύψους 1 δισ. ευρώ το 2027, ενώ διατηρεί την πρόθεση αύξησης του μερίσματος ανά μετοχή για το 2026 με μεσαίο μονοψήφιο ποσοστό.
Οι επιθέσεις και σε άλλα σούπερ μάρκετ σε οκτώ χώρες
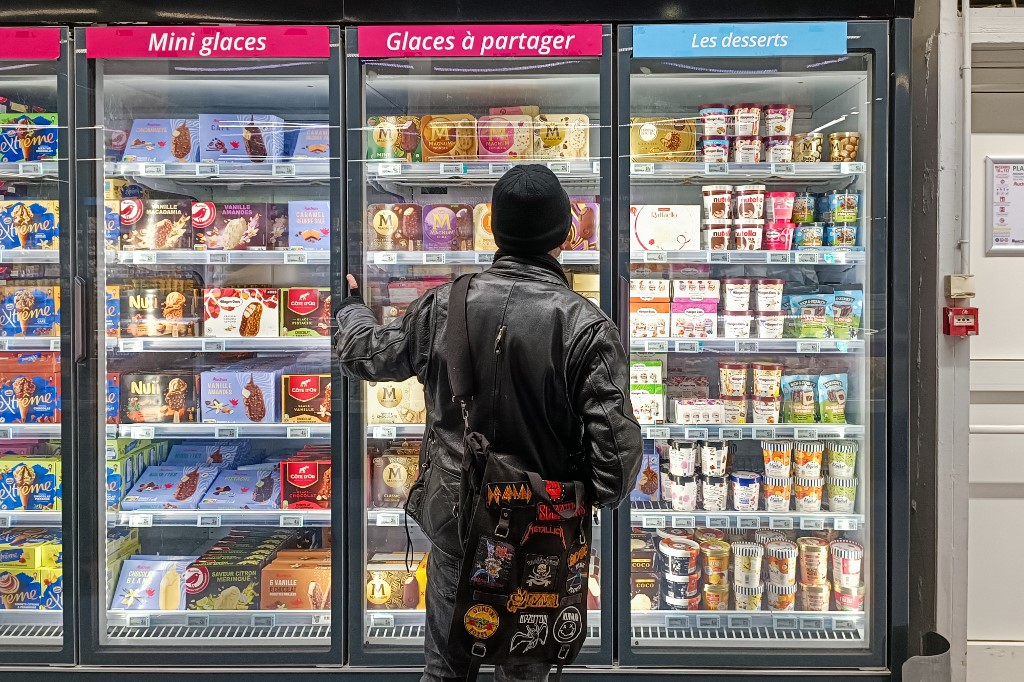
Εν τω μεταξύ πριν από λίγα εικοσιτετράωρα οι χάκερ χτύπησαν εκεί όπου τα σούπερ μάρκετ είναι ιδιαίτερα ευάλωτα. Στα ψυγεία και στους καταψύκτες τους. Μια νέα σειρά κυβερνοεπιθέσεων, τη νύχτα της 1ης προς τη 2α Νοεμβρίου, έπληξε καταστήματα λιανεμπορίου τροφίμων σε οκτώ ευρωπαϊκές χώρες. Οι δράστες παρενέβησαν εξ αποστάσεως στα συστήματα ψύξης, ενεργοποιώντας σε ορισμένες περιπτώσεις τη λειτουργία απόψυξης και ανεβάζοντας τις θερμοκρασίες ακόμη και στους 50 βαθμούς Κελσίου. Το αποτέλεσμα ήταν να αποσυρθούν μεγάλες ποσότητες ευπαθών προϊόντων, με τις επιχειρήσεις να προσπαθούν να περιορίσουν τις απώλειες και να αποκαταστήσουν τη λειτουργία των εγκαταστάσεών τους.
Στο Βέλγιο, η επίθεση επηρέασε περίπου 40 καταστήματα Delhaize, 15 Carrefour, 15 Intermarché και πέντε Spar. Η Carrefour διευκρίνισε ότι τα προβλήματα αφορούσαν μόλις 15 από τα 700 καταστήματά της στη χώρα και ότι κανένα υπερμάρκετ δεν επηρεάστηκε.
Στη Σουηδία, η ICA ανακοίνωσε ότι επηρεάστηκαν 23 καταστήματα, ενώ η Coop ανέφερε επτά. Στην Ιρλανδία, η Musgrave επιβεβαίωσε προβλήματα στα ψυγεία 13 καταστημάτων SuperValu, αποσύροντας προληπτικά προϊόντα από την πώληση.
Περιστατικά καταγράφηκαν επίσης σε καταστήματα της Edeka στη Γερμανία, της Coop στην Ιταλία, καθώς και σε επιχειρήσεις στην Ολλανδία, στην Εσθονία και στο Λουξεμβούργο.
Στο Hove του Βελγίου, ο ιδιοκτήτης της αλυσίδας κρεοπωλείων De Laet & Van Haver διαπίστωσε ότι οι θερμοκρασίες στα ψυγεία είχαν φτάσει τους 18 βαθμούς Κελσίου. Σύμφωνα με όσα δήλωσε στο Reuters, καταστράφηκαν κρέατα αξίας περίπου 15.000 ευρώ.
Σε κατάστημα Delhaize στην περιοχή Jette των Βρυξελλών, ο υπεύθυνος ανέφερε ότι χάθηκε ολόκληρο το απόθεμα κατεψυγμένων προϊόντων, το οποίο φυλασσόταν σε ψυγεία συνολικού μήκους περίπου 60 μέτρων.
Η επίθεση δεν ήρθε χωρίς προειδοποίηση. Στις 12 Οκτωβρίου είχαν σημειωθεί αντίστοιχα περιστατικά στη Γαλλία, επηρεάζοντας μεταξύ άλλων καταστήματα Intermarché και Coopérative U.
Μία ημέρα αργότερα, στις 13 Οκτωβρίου, το Κέντρο Κυβερνοασφάλειας του Βελγίου προειδοποίησε για ευπάθειες σε συστήματα ψύξης που είναι προσβάσιμα μέσω διαδικτύου.
Στις 16 Οκτωβρίου, ερευνητές της Approach Cyber είχαν εντοπίσει περίπου 700 εκτεθειμένους ελεγκτές ψύξης στο Βέλγιο, από τους οποίους περίπου 400 φέρονταν να χρησιμοποιούν ευάλωτο λογισμικό.
Η δανέζικη Danfoss, προμηθεύτρια συστημάτων ελέγχου ψύξης, ανέφερε ότι ορισμένα από τα προϊόντα που είχαν επηρεαστεί στη Γαλλία ήταν παλαιά και δεν υποστηρίζονταν πλέον με ενημερώσεις ασφαλείας. Ωστόσο, δεν έχει επιβεβαιωθεί ότι όλα τα ευρωπαϊκά περιστατικά οφείλονται στην ίδια τεχνική ευπάθεια.
Γιατί τα ψυγεία έγιναν στόχος
Η ψηφιοποίηση έχει επιτρέψει στις αλυσίδες να παρακολουθούν εξ αποστάσεως τις θερμοκρασίες και να περιορίζουν την ενεργειακή κατανάλωση. Ταυτόχρονα, όμως, έχει δημιουργήσει νέα σημεία εισόδου για κυβερνοεπιθέσεις. Όταν ένας ελεγκτής ψύξης είναι απευθείας συνδεδεμένος στο διαδίκτυο, χρησιμοποιεί παρωχημένο λογισμικό ή δεν προστατεύεται επαρκώς, μπορεί να γίνει στόχος κακόβουλης παρέμβασης.
Η σουηδική Coop ανακοίνωσε ότι προχωρά σε αναβάθμιση συνδέσεων και εξοπλισμού, ενώ αποσύνδεσε από το διαδίκτυο τα συστήματα ψύξης των επηρεαζόμενων καταστημάτων. Οι ευρωπαϊκές αρχές κυβερνοασφάλειας ζητούν πλέον άμεσους ελέγχους, ενημερώσεις λογισμικού και περιορισμό της απομακρυσμένης πρόσβασης.
ΔΙΑΒΑΣΤΕ ΠΕΡΙΣΣΟΤΕΡΕΣ ΕΙΔΗΣΕΙΣ:
- Ιστορικό «μπλε κύμα» στις ενδιάμεσες εκλογές των ΗΠΑ: Η πρώτη αντίδραση Τραμπ
- Η ακριβή υπόσχεση της τεχνητής νοημοσύνης
- Business Monitor: Μπορούμε να αποταμιεύουμε σήμερα;
- Ανακαίνιση Κατοικίας: Τα βήματα για επιδότηση έως 36.000 ευρώ – Τι να προσέξουν οι ιδιοκτήτες
