
Το κενό ασφαλείας πίσω από την κυβερνοεπίθεση στα γαλλικά σούπερ μάρκετ


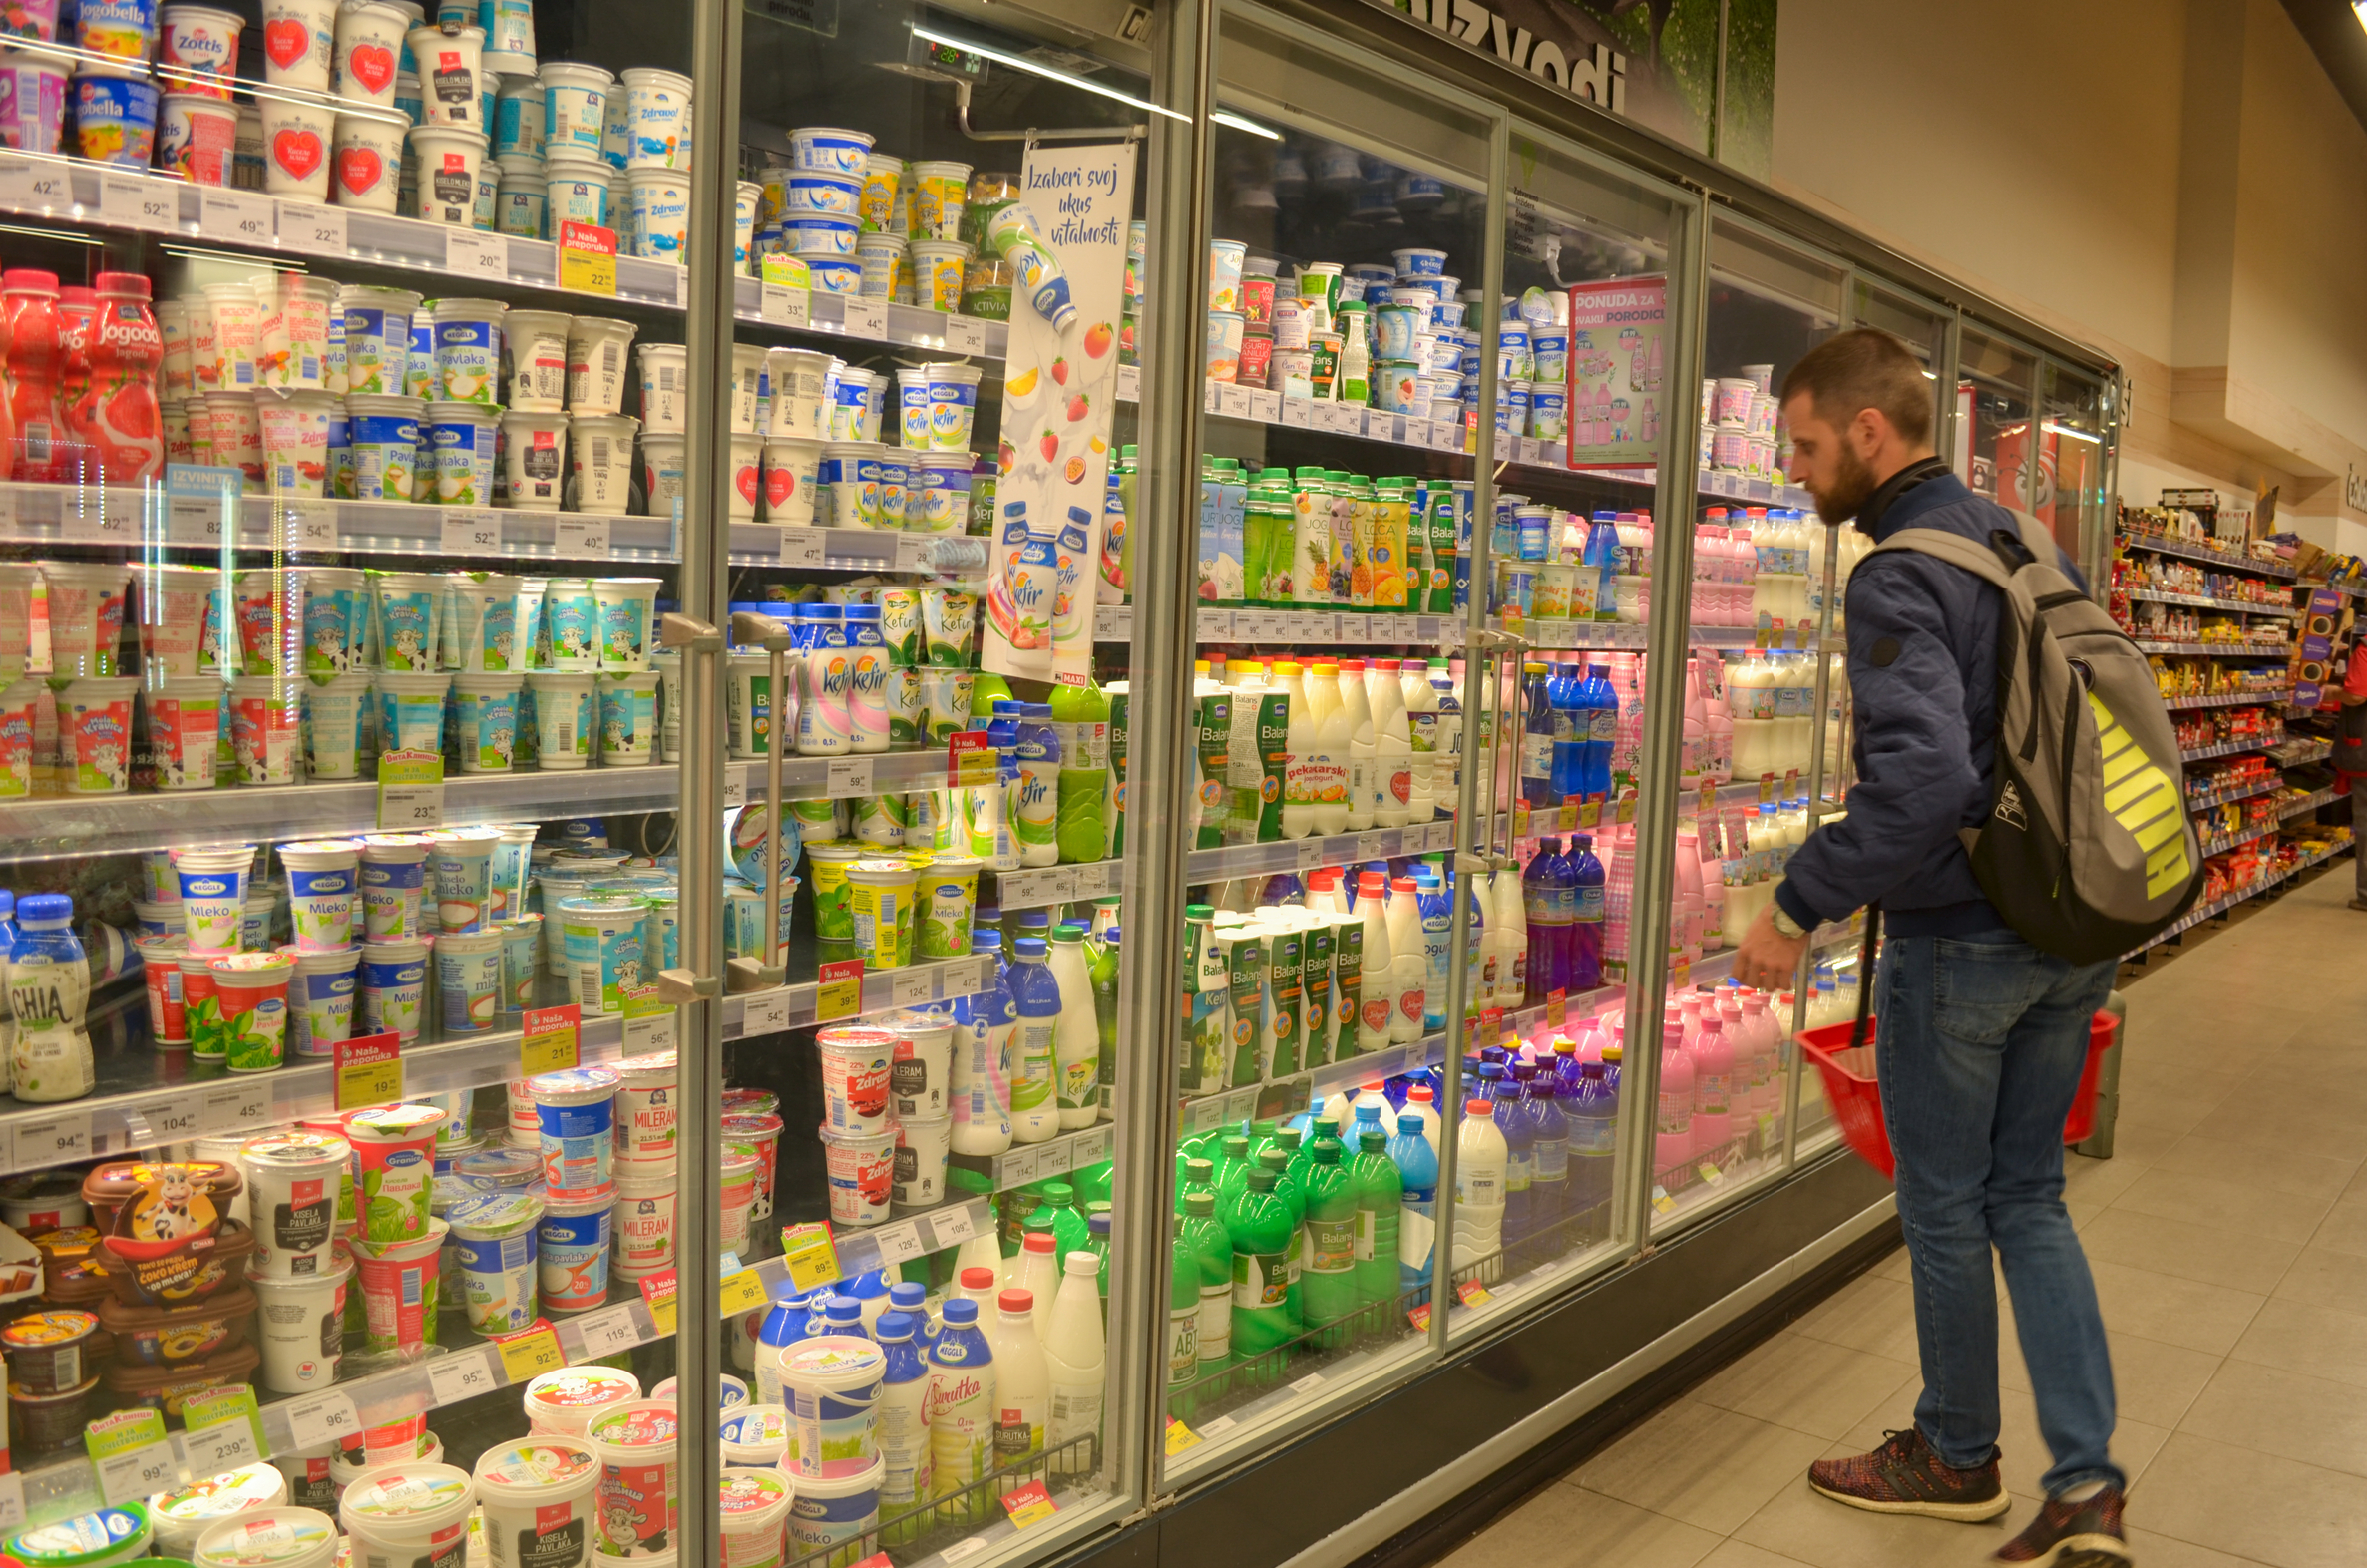

- Το λογισμικό της Danfoss βρίσκεται στο επίκεντρο μετά την κυβερνοεπίθεση στα γαλλικά σούπερ μάρκετ.
- Ερευνητές είχαν εντοπίσει ευπάθειες σε ελεγκτή συστημάτων ψύξης, χωρίς να έχει επιβεβαιωθεί ότι χρησιμοποιήθηκαν στην επίθεση.
- Οι χάκερ προκάλεσαν απώλειες τροφίμων σε εκατοντάδες καταστήματα, ενώ εξετάζονται πιθανές επιπτώσεις και σε άλλες χώρες.
Το λογισμικό της δανικής Danfoss βρίσκεται στο επίκεντρο της έρευνας για την κυβερνοεπίθεση που έπληξε εκατοντάδες γαλλικά σούπερ μάρκετ, θέτοντας εκτός λειτουργίας τα συστήματα ψύξης και προκαλώντας μεγάλες απώλειες τροφίμων.
Η εταιρεία επιβεβαίωσε ότι επηρεάστηκαν συστήματα διαχείρισης ψύξης στη Γαλλία και ανέφερε ότι οι μονάδες που παρουσίασαν πρόβλημα χρησιμοποιούσαν παλιές εκδόσεις λογισμικού. Όπως υποστήριξε, είχε συστήσει εδώ και καιρό στους πελάτες της να εγκαθιστούν τις διαθέσιμες ενημερώσεις ασφαλείας.
Το αν οι χάκερ εκμεταλλεύτηκαν κάποια από τις γνωστές ευπάθειες του λογισμικού παραμένει αδιευκρίνιστο. Το ζήτημα αποκτά ιδιαίτερο ενδιαφέρον, καθώς ερευνητές κυβερνοασφάλειας είχαν ήδη εντοπίσει προβλήματα σε συγκεκριμένο ελεγκτή της Danfoss.
Οι ευπάθειες που είχαν εντοπιστεί
Στις 9 Αυγούστου 2026, η ομάδα Team82 της εταιρείας κυβερνοασφάλειας Claroty δημοσίευσε έρευνα για ευπάθειες στον ελεγκτή Danfoss AK-SM 800A, ο οποίος χρησιμοποιείται για τη διαχείριση συστημάτων ψύξης.
Οι ερευνητές περιέγραψαν αδυναμίες που θα μπορούσαν, υπό συγκεκριμένες συνθήκες, να επιτρέψουν την παράκαμψη ελέγχων ταυτοποίησης και την εκτέλεση εντολών στις συσκευές. Η Danfoss είχε διαθέσει ενημερώσεις για την αντιμετώπιση των προβλημάτων, με την Claroty να συνιστά την εγκατάσταση της έκδοσης 4.3.1 ή νεότερης στους επηρεαζόμενους ελεγκτές.
Δεν έχει επιβεβαιωθεί, ωστόσο, ότι οι δράστες της επίθεσης στη Γαλλία χρησιμοποίησαν τις συγκεκριμένες ευπάθειες. Η Claroty έχει επισημάνει ότι ο τρόπος με τον οποίο αποκτήθηκε πρόσβαση στα συστήματα των σούπερ μάρκετ δεν έχει αποσαφηνιστεί.
Πώς επηρεάστηκαν τα ψυγεία
Η επίθεση εκδηλώθηκε τη νύχτα της 11ης προς τη 12η Οκτωβρίου. Σε καταστήματα που επλήγησαν, οι χάκερ χειραγώγησαν τα συστήματα ψύξης, με αποτέλεσμα η θερμοκρασία σε ορισμένους χώρους να φτάσει τους 50 βαθμούς Κελσίου. Αναφέρθηκαν επίσης πυρκαγιές και εκτεταμένες απώλειες τροφίμων.
Μεταξύ των αλυσίδων που επηρεάστηκαν ήταν οι Intermarché, Carrefour, Coopérative U και Monoprix. Η Intermarché ανέφερε ότι περίπου 150 καταστήματά της επλήγησαν, η Carrefour έκανε λόγο για 80 καταστήματα, ενώ η Monoprix ανακοίνωσε ότι επηρεάστηκε περίπου το 5% του δικτύου της στη Γαλλία.
Οι επιχειρήσεις αναγκάστηκαν να απομακρύνουν τρόφιμα που δεν μπορούσαν πλέον να θεωρηθούν ασφαλή προς κατανάλωση. Η συνολική οικονομική ζημιά δεν έχει ακόμη υπολογιστεί, αλλά στελέχη του κλάδου εκτιμούν ότι μπορεί να φτάσει σε δεκάδες εκατομμύρια ευρώ.
Η εισαγγελία του Παρισιού έχει ξεκινήσει έρευνα, ενώ η Εθνική Υπηρεσία Κυβερνοασφάλειας της Γαλλίας (ANSSI) εξετάζει το περιστατικό και τους πιθανούς κινδύνους για άλλες επιχειρήσεις.
Αναφορές για επιπτώσεις και εκτός Γαλλίας
Η διερεύνηση δεν περιορίζεται στη Γαλλία. Ο αναλυτής κυβερνοαπειλών Φελίξ Ειμέ έχει αναφέρει επιπτώσεις και σε άλλες ευρωπαϊκές χώρες, μεταξύ των οποίων η Ισπανία, η Πορτογαλία, η Πολωνία, η Γερμανία και το Βέλγιο. Οι αναφορές αυτές δεν αποτελούν από μόνες τους επιβεβαίωση ότι σημειώθηκαν αντίστοιχες επιθέσεις σε όλες τις χώρες.
Την ίδια περίοδο, η ολλανδική Ahold Delhaize, μητρική εταιρεία της αλυσίδας Albert Heijn, ανακοίνωσε ότι αντιμετωπίζει ξεχωριστό περιστατικό ασφαλείας στο δίκτυό της και έθεσε προληπτικά ορισμένα συστήματα εκτός λειτουργίας. Το πρόβλημα επηρέασε τις ηλεκτρονικές παραγγελίες και τις παραδόσεις, ενώ τα φυσικά καταστήματα παρέμειναν ανοιχτά.
Η εταιρεία διευκρίνισε ότι δεν έχει διαπιστωθεί σύνδεση ανάμεσα στο περιστατικό στην Ολλανδία και την επίθεση στα γαλλικά σούπερ μάρκετ.
Η έρευνα στη Γαλλία συνεχίζεται, με τις αρχές να εξετάζουν πώς αποκτήθηκε πρόσβαση στα συστήματα ψύξης και αν υπάρχουν άλλες επιχειρήσεις που παραμένουν εκτεθειμένες.
ΔΙΑΒΑΣΤΕ ΠΕΡΙΣΣΟΤΕΡΕΣ ΕΙΔΗΣΕΙΣ:
- Πυρηνικό σενάριο στην καρδιά της Ευρώπης: Τι ετοιμάζει το ΝΑΤΟ στην Ιταλία
- Πετρέλαιο: Υποχώρηση στις τιμές με το βλέμμα στο ρωσικό ντίζελ – Τι προβλέπει η Goldman Sachs
- Ευρωπαϊκές αυτοκινητοβιομηχανίες: Θετικό βήμα το πλαφόν, αλλά δεν αρκεί απέναντι στην Κίνα
