
Γιατί γίνονται κυβερνοεπιθέσεις στα σούπερ μάρκετ της Ευρώπης;


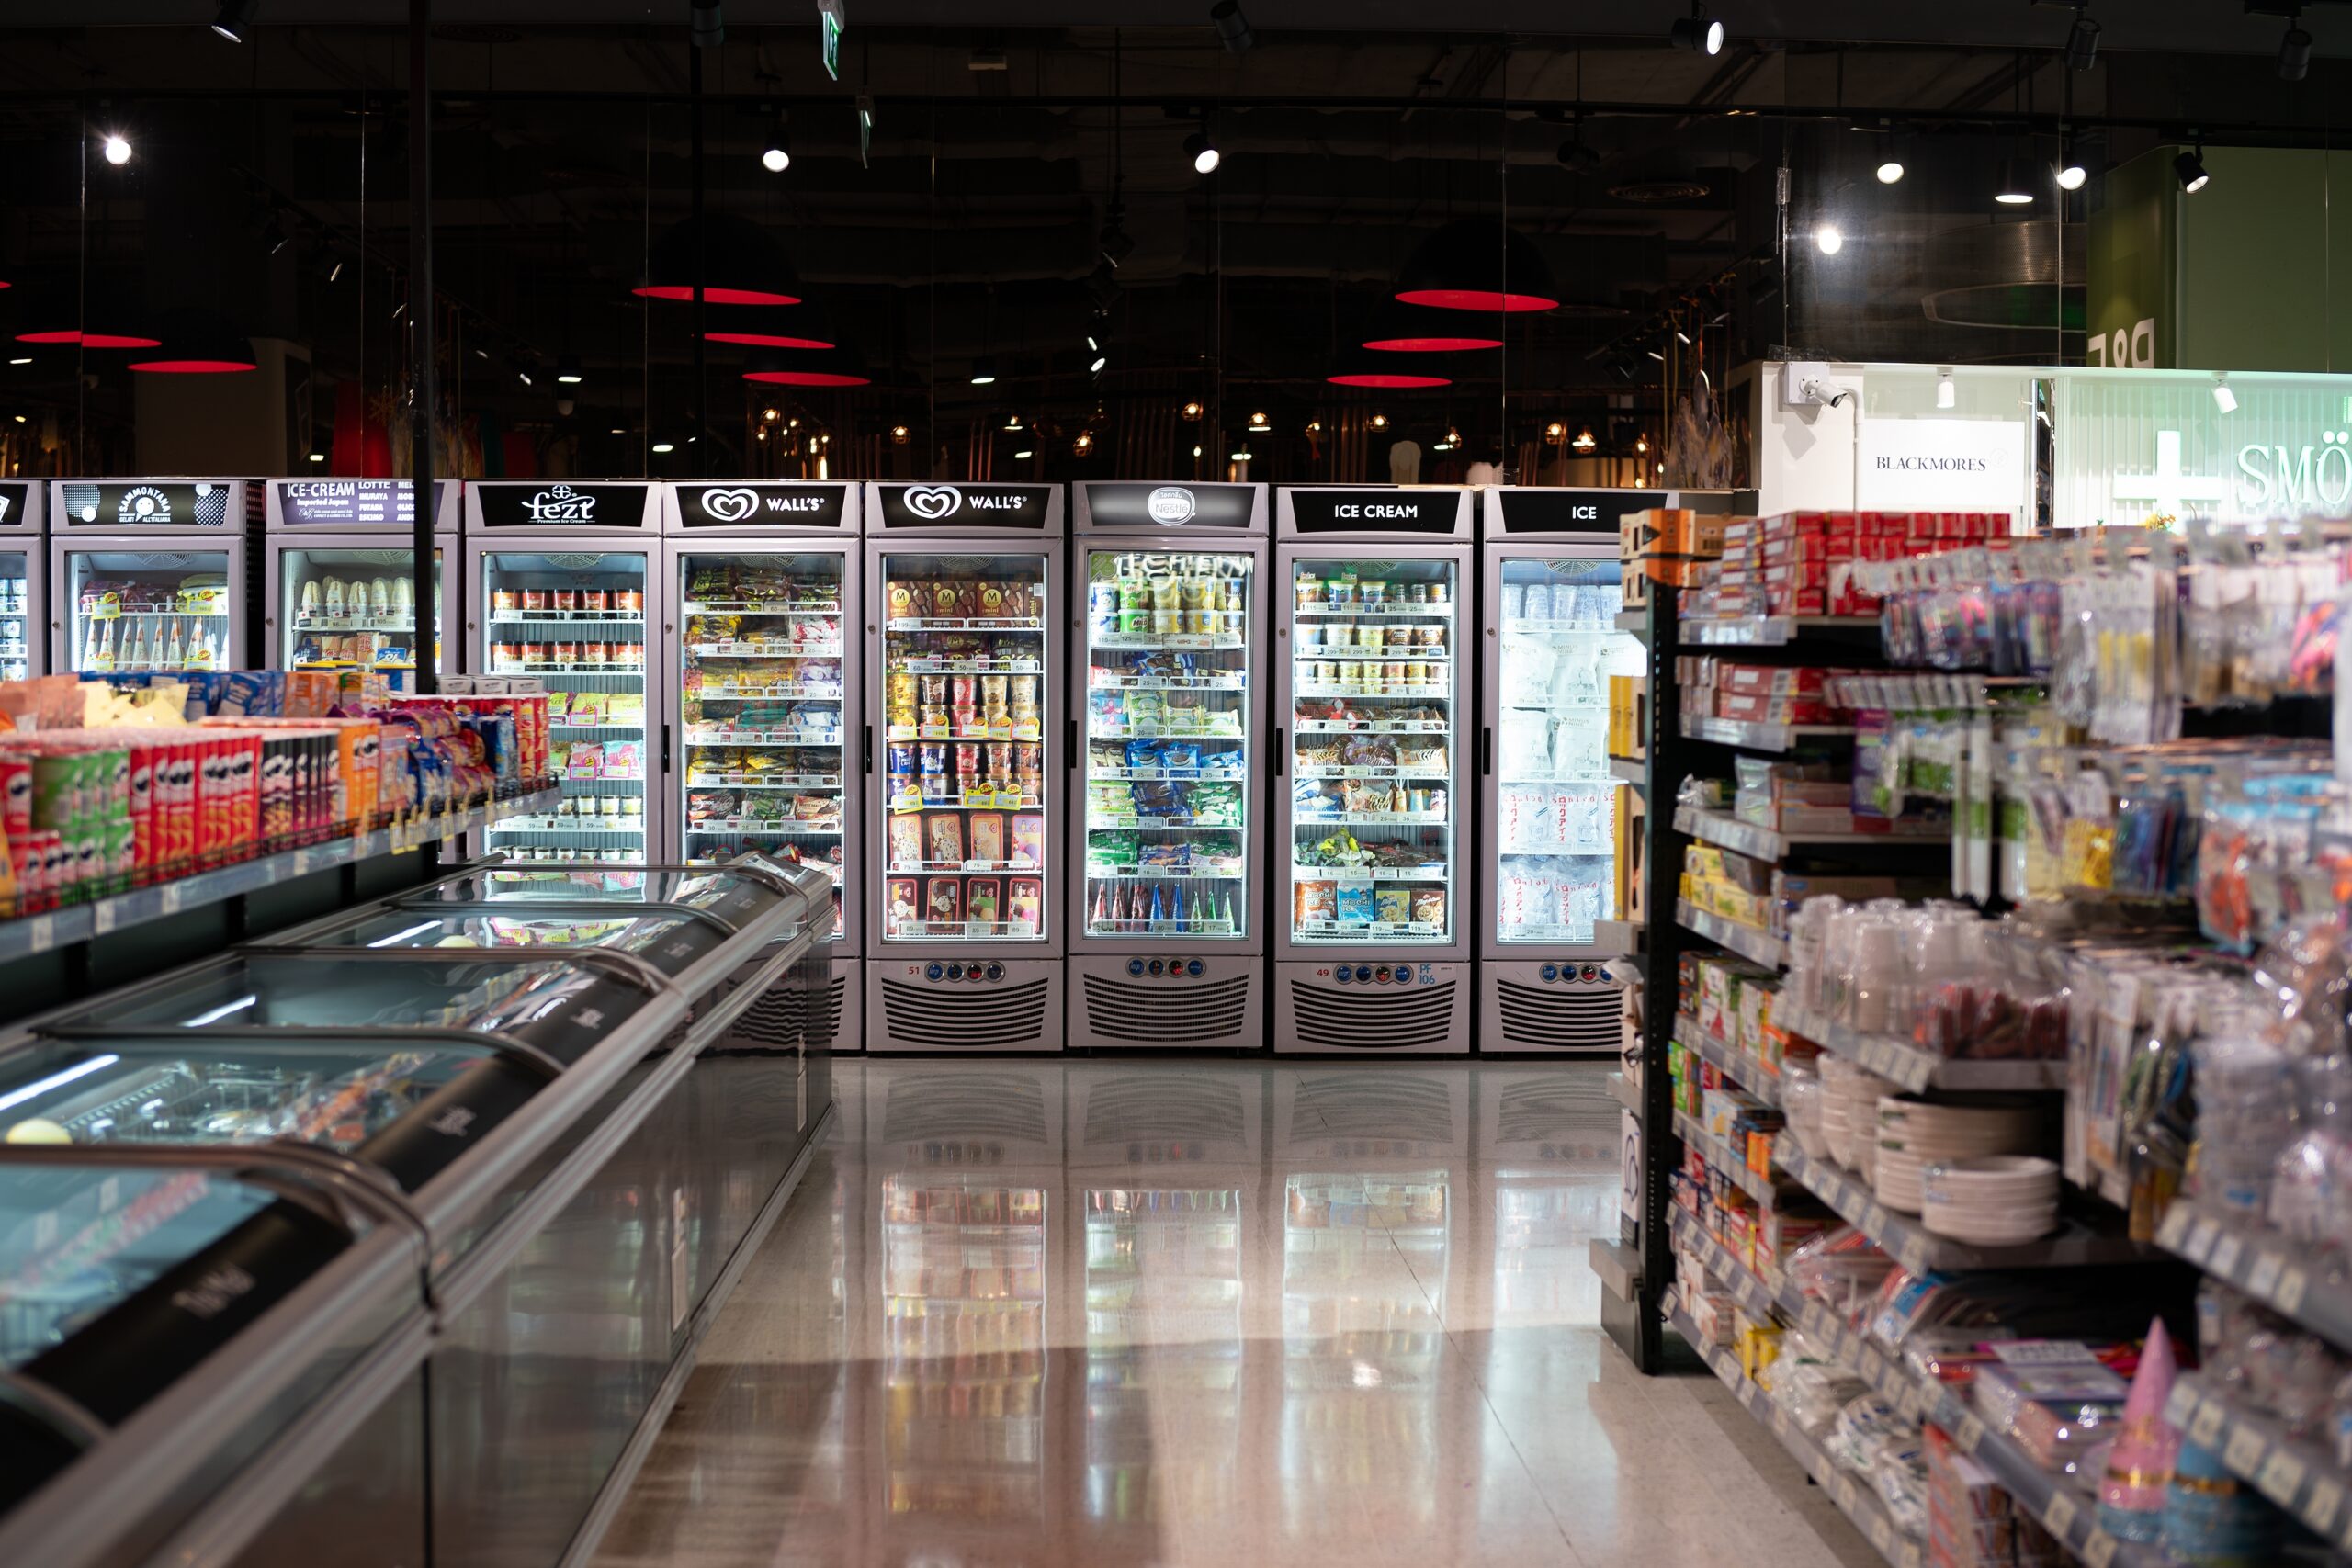

- Πάνω από 100 καταστήματα σε ευρωπαϊκές χώρες αντιμετώπισαν προβλήματα στα συστήματα ψύξης, με θερμοστάτες να ρυθμίζονται εξ αποστάσεως ακόμη και στους 50 βαθμούς Κελσίου.
- Carrefour, Delhaize, Coop, ICA και SuperValu συγκαταλέγονται στις αλυσίδες που επηρεάστηκαν, με τις επιχειρήσεις να αποσύρουν αλλοιωμένα τρόφιμα και να καταγράφουν οικονομικές απώλειες.
- Οι δράστες παραμένουν άγνωστοι, ενώ ειδικοί κυβερνοασφάλειας προειδοποιούν για τα τρωτά σημεία των συνδεδεμένων στο διαδίκτυο συστημάτων και τον κίνδυνο διαταραχής της εφοδιαστικής αλυσίδας.
Ένα νέο κύμα κυβερνοεπιθέσεων σε σούπερ μάρκετ της Ευρώπης προκαλεί ανησυχία στον κλάδο του λιανεμπορίου τροφίμων, καθώς χάκερ φαίνεται πως απέκτησαν πρόσβαση σε συστήματα ελέγχου ψύξης, αυξάνοντας εξ αποστάσεως τη θερμοκρασία ψυγείων και καταψυκτών, σε ορισμένες περιπτώσεις ακόμη και στους 50 βαθμούς Κελσίου.
Τα περιστατικά καταγράφηκαν τη Δευτέρα 2 Νοεμβρίου, επηρεάζοντας περισσότερα από 100 καταστήματα σε διάφορες ευρωπαϊκές χώρες, μεταξύ των οποίων το Βέλγιο, η Σουηδία, το Λουξεμβούργο, η Φινλανδία, η Ιρλανδία, η Εσθονία και η Ολλανδία.
Σύμφωνα με το Reuters, μεγάλες αλυσίδες αναγκάστηκαν να αποσύρουν προϊόντα από την πώληση, καθώς οι δυσλειτουργίες στα συστήματα ψύξης προκάλεσαν αλλοίωση τροφίμων και διαταραχές στη λειτουργία καταστημάτων.
Η Ευρωπαϊκή Επιτροπή καταδίκασε τα περιστατικά, με τον επίτροπο Γεωργίας και Τροφίμων Κριστόφ Χάνσεν να χαρακτηρίζει τις επιθέσεις σκόπιμη προσπάθεια διατάραξης της εφοδιαστικής αλυσίδας τροφίμων και υπονόμευσης της εμπιστοσύνης των καταναλωτών.
Η υπόθεση αναδεικνύει μια νέα διάσταση των κυβερνοαπειλών, καθώς οι επιθέσεις δεν περιορίζονται πλέον στην υποκλοπή δεδομένων ή στον αποκλεισμό πληροφοριακών συστημάτων, αλλά μπορούν να προκαλέσουν πραγματικές οικονομικές ζημιές σε φυσικές υποδομές και εμπορεύματα.
Ποιες αλυσίδες σούπερ μάρκετ επηρεάστηκαν
Μεταξύ των επιχειρήσεων που ανέφεραν προβλήματα περιλαμβάνονται γνωστές ευρωπαϊκές αλυσίδες λιανικής, με τις δυσλειτουργίες να εντοπίζονται κυρίως σε ψυγεία και καταψύκτες καταστημάτων.
Στο Βέλγιο, περιστατικά καταγράφηκαν σε καταστήματα των Carrefour, Delhaize, Intermarché και Spar, καθώς και σε εγκατάσταση της IKEA.
Η Carrefour ανέφερε προβλήματα σε περίπου 15 καταστήματα, ενώ δεκάδες σημεία πώλησης της Delhaize επηρεάστηκαν στο Βέλγιο και στο Λουξεμβούργο.
Στη Σουηδία, οι αλυσίδες Coop και ICA διαπίστωσαν απότομη αύξηση της θερμοκρασίας σε ψυκτικές εγκαταστάσεις. Η Coop επιβεβαίωσε ότι επηρεάστηκαν επτά από τα περίπου 800 καταστήματά της.
Αντίστοιχα περιστατικά αναφέρθηκαν σε καταστήματα της Kesko στη Φινλανδία, ενώ στην Ιρλανδία, ο όμιλος Musgrave ανακοίνωσε ότι προβλήματα στα συστήματα ψύξης επηρέασαν 13 καταστήματα SuperValu, οδηγώντας στην προληπτική απόσυρση ψυχόμενων και κατεψυγμένων προϊόντων.
Παρόμοια περιστατικά σημειώθηκαν και στην Εσθονία, όπου καταγράφηκε μη εξουσιοδοτημένη πρόσβαση σε σύστημα ελέγχου ψύξης.
Οικονομικές ζημιές και καταστροφή τροφίμων
Οι επιπτώσεις των κυβερνοεπιθέσεων δεν περιορίζονται στη λειτουργία των τεχνολογικών συστημάτων, αλλά επηρεάζουν άμεσα την ασφάλεια των τροφίμων, τα αποθέματα και το λειτουργικό κόστος των επιχειρήσεων.
Χαρακτηριστική είναι η περίπτωση βελγικής επιχείρησης κρεάτων στην περιοχή Χόβε, κοντά στην Αμβέρσα, όπου η θερμοκρασία των ψυγείων αυξήθηκε στους 18 βαθμούς Κελσίου, προκαλώντας καταστροφή εμπορευμάτων αξίας περίπου 15.000 ευρώ.
Οι απώλειες μπορεί να είναι σημαντικά μεγαλύτερες όταν πλήττονται περισσότερα καταστήματα της ίδιας αλυσίδας, καθώς πέρα από την καταστροφή των προϊόντων προκύπτουν έξοδα αντικατάστασης αποθεμάτων, τεχνικής αποκατάστασης και ελέγχων ασφαλείας.
Το νέο κύμα περιστατικών έρχεται μόλις τρεις εβδομάδες μετά από αντίστοιχη επίθεση στη Γαλλία, στις 12 Οκτωβρίου, η οποία επηρέασε εκατοντάδες καταστήματα και προκάλεσε σημαντικές απώλειες τροφίμων.
Εκτιμήσεις του γαλλικού κλάδου λιανεμπορίου είχαν κάνει λόγο για δυνητικές ζημιές δεκάδων εκατομμυρίων ευρώ από την προηγούμενη επίθεση, χωρίς να έχει δημοσιοποιηθεί οριστικός συνολικός απολογισμός.
Ποιος βρίσκεται πίσω από τις κυβερνοεπιθέσεις
Παρά τη γεωγραφική έκταση των περιστατικών, καμία ομάδα χάκερ δεν έχει αναλάβει μέχρι στιγμής την ευθύνη.
Επίσης, δεν έχει καταγραφεί δημόσια επιβεβαιωμένη απαίτηση καταβολής λύτρων από οργανωμένη ομάδα ransomware.
Ο Ρέιφ Πίλινγκ, ανώτερο στέλεχος πληροφοριών κυβερνοαπειλών της Sophos, εκτιμά ότι δύο από τα πιθανά σενάρια είναι η εμπλοκή κρατικά υποστηριζόμενων δραστών που επιδιώκουν να στείλουν ένα μήνυμα ή η δράση ενός μεμονωμένου χάκερ.
Η πιθανότητα κρατικής εμπλοκής συνδέεται, σύμφωνα με τη συγκεκριμένη εκτίμηση, με τον ψυχολογικό αντίκτυπο που μπορεί να προκαλέσει η διατάραξη του εφοδιασμού τροφίμων.
Ωστόσο, δεν υπάρχουν επιβεβαιωμένα στοιχεία που να συνδέουν τις επιθέσεις με συγκεκριμένη χώρα ή ομάδα.
Η απόδοση ευθύνης περιπλέκεται από το γεγονός ότι η παραβίαση τέτοιων συστημάτων μπορεί να πραγματοποιηθεί χωρίς εγκατάσταση εξειδικευμένου κακόβουλου λογισμικού, περιορίζοντας τα ψηφιακά ίχνη που αφήνουν οι δράστες.
Πώς κατάφεραν οι χάκερ να ελέγξουν τους θερμοστάτες
Το πρόβλημα σχετίζεται με τα συστήματα απομακρυσμένης διαχείρισης ψυκτικών εγκαταστάσεων, τα οποία συνδέονται στο διαδίκτυο προκειμένου να επιτρέπουν την παρακολούθηση και τη ρύθμιση της θερμοκρασίας.
Η δυνατότητα αυτή εξυπηρετεί την καθημερινή λειτουργία των επιχειρήσεων, καθώς επιτρέπει τον έλεγχο εξοπλισμού από τεχνικούς και εξωτερικούς συνεργάτες χωρίς φυσική παρουσία στο κατάστημα.
Ταυτόχρονα, όμως, δημιουργεί πιθανά σημεία πρόσβασης για επιτιθέμενους, ιδιαίτερα όταν χρησιμοποιούνται παλαιότερες εκδόσεις λογισμικού, ανεπαρκώς προστατευμένες συνδέσεις ή συστήματα που δεν λαμβάνουν ενημερώσεις ασφαλείας.
Ορισμένες από τις επηρεαζόμενες εγκαταστάσεις χρησιμοποιούν τεχνολογία της δανικής εταιρείας Danfoss, η οποία είχε συνδεθεί και με τα αντίστοιχα περιστατικά στη Γαλλία.
Σύμφωνα με έρευνα της εταιρείας κυβερνοασφάλειας Forescout, σχεδόν 13.000 υπηρεσίες διαχείρισης ψυκτικών συστημάτων εντοπίστηκαν προσβάσιμες μέσω διαδικτύου σε 99 χώρες και περιοχές.
Η ύπαρξη αυτών των συνδέσεων δεν σημαίνει ότι όλα τα συστήματα έχουν παραβιαστεί, αναδεικνύει όμως την έκταση της δυνητικής έκθεσης σε κυβερνοαπειλές.
Γιατί τα παλιά συστήματα αποτελούν κίνδυνο
Ένα από τα βασικά προβλήματα είναι ότι ο εξοπλισμός βιομηχανικής και εμπορικής ψύξης συχνά παραμένει σε λειτουργία για πολλά χρόνια.
Σε αντίθεση με τους προσωπικούς υπολογιστές ή τα κινητά τηλέφωνα, όπου οι ενημερώσεις ασφαλείας πραγματοποιούνται σχετικά συχνά, τα συστήματα εμπορικής ψύξης μπορεί να λειτουργούν με παλαιό λογισμικό για μεγάλα χρονικά διαστήματα.
Η εγκατάσταση ενημερώσεων ενδέχεται να απαιτεί προσωρινή διακοπή της λειτουργίας του εξοπλισμού, κάτι που δημιουργεί πρακτικές δυσκολίες για επιχειρήσεις που πρέπει να διατηρούν τα τρόφιμά τους σε συγκεκριμένες θερμοκρασίες.
Επιπλέον, σε ορισμένες περιπτώσεις οι υπεύθυνοι λειτουργίας δεν διαθέτουν πλήρη εικόνα των ευπαθειών ή δεν έχουν εντάξει την αναβάθμιση των συγκεκριμένων συστημάτων στις άμεσες προτεραιότητές τους.
Η Danfoss έχει επισημάνει ότι μέρος του εξοπλισμού που επηρεάστηκε από τα περιστατικά στη Γαλλία ανήκει σε παλαιότερες σειρές προϊόντων που δεν υποστηρίζονται πλέον με ενημερώσεις λογισμικού και ασφαλείας.
Πώς μπορούν να προστατευθούν τα σούπερ μάρκετ
Οι ειδικοί κυβερνοασφάλειας επισημαίνουν ότι η προστασία των ψυκτικών εγκαταστάσεων απαιτεί συνδυασμό τεχνικών και οργανωτικών μέτρων.
Μεταξύ των βασικών προτεραιοτήτων περιλαμβάνονται η ενημέρωση του λογισμικού, ο περιορισμός της απευθείας πρόσβασης από το διαδίκτυο, η χρήση ασφαλών συνδέσεων απομακρυσμένης διαχείρισης και η αντικατάσταση εξοπλισμού που δεν υποστηρίζεται πλέον.
Σημαντικό ρόλο έχει επίσης η ενίσχυση των μηχανισμών ταυτοποίησης χρηστών και η συστηματική παρακολούθηση ασυνήθιστων μεταβολών στη λειτουργία των εγκαταστάσεων.
Η βελγική εταιρεία ψυκτικών εγκαταστάσεων Sabcobel ανέφερε ότι οι παρεμβάσεις ασφαλείας που είχαν ξεκινήσει μετά τα περιστατικά στη Γαλλία συνέβαλαν στον περιορισμό των επιπτώσεων του νέου κύματος.
Στη Βρετανία, όπου δεν είχαν αναφερθεί αντίστοιχα περιστατικά κατά τη δημοσίευση των αρχικών πληροφοριών, οι επιχειρήσεις λιανεμπορίου συνεργάζονταν με τις αρμόδιες αρχές κυβερνοασφάλειας για την ενίσχυση της προστασίας των εγκαταστάσεών τους.
Νέα απειλή για την ευρωπαϊκή εφοδιαστική αλυσίδα
Οι επιθέσεις στα συστήματα ψύξης αναδεικνύουν την αυξανόμενη εξάρτηση των επιχειρήσεων από διασυνδεδεμένες τεχνολογικές υποδομές, οι οποίες πλέον επηρεάζουν άμεσα τη φυσική λειτουργία των καταστημάτων.
Από τις εγκαταστάσεις ψύξης και τα συστήματα θέρμανσης μέχρι τις κάμερες ασφαλείας και τις αυτοματοποιημένες βιομηχανικές εφαρμογές, ολοένα περισσότερες συσκευές μπορούν να ελέγχονται εξ αποστάσεως.
Η εξέλιξη αυτή δημιουργεί νέες δυνατότητες αποδοτικότητας, αλλά ταυτόχρονα διευρύνει την επιφάνεια έκθεσης σε κυβερνοεπιθέσεις.
Για τις αλυσίδες σούπερ μάρκετ, μια επιτυχημένη παραβίαση δεν συνεπάγεται μόνο τεχνικά προβλήματα. Μπορεί να προκαλέσει καταστροφή αποθεμάτων, απώλεια εσόδων, αύξηση του λειτουργικού κόστους και διαταραχή της τροφοδοσίας.
Το γεγονός ότι αντίστοιχα περιστατικά σημειώθηκαν με διαφορά λίγων εβδομάδων σε διαφορετικές ευρωπαϊκές χώρες ενισχύει τον προβληματισμό για την ανθεκτικότητα των συστημάτων που υποστηρίζουν την αλυσίδα τροφίμων.
ΔΙΑΒΑΣΤΕ ΠΕΡΙΣΣΟΤΕΡΕΣ ΕΙΔΗΣΕΙΣ:
- Ενδιάμεσες εκλογές: Τι φοβάται και τι περιμένει από τις κάλπες η Wall Street – Τα τρία σενάρια
- Η ακριβή υπόσχεση της τεχνητής νοημοσύνης
- Business Monitor: Μπορούμε να αποταμιεύουμε σήμερα;
- Ανακαίνιση Κατοικίας: Τα βήματα για επιδότηση έως 36.000 ευρώ – Τι να προσέξουν οι ιδιοκτήτες
